Das Wichtigste auf einen Blick
- Zuerst traf es im Oktober Hunderte Supermärkte in Frankreich, später Belgien, Schweden, die Niederlande, Estland, Luxemburg, Irland und Deutschland.
- Der Hersteller Danfoss bestätigte laut Reuters, dass eigene Produkte unter den angegriffenen Anlagen sind.
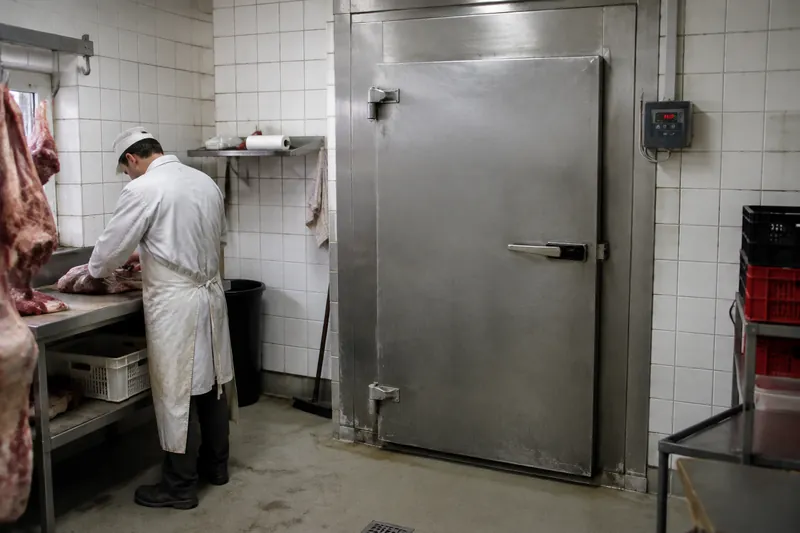
- In der Metzgerei entstand laut Polizei ein Schaden im fünfstelligen Bereich, ermittelt wird wegen Computersabotage.
- Eine Forderung nach Lösegeld gibt es bisher nicht, Täter und Motiv sind unbekannt.
- Viele übliche Kühlgut-Policen schließen Cybervorfälle aus, und Cyberversicherungen können bei Standardpasswörtern kürzen.
Unbekannte manipulieren seit Oktober Kühlanlagen in ganz Europa. Sie schalten Kühlregale und Kühlhäuser über das Internet in den Abtau- oder Heizmodus, die Ware verdirbt. In Deutschland traf es Märkte in Reisbach, Raesfeld und Wuppertal sowie eine Metzgerei im Landkreis Neustadt an der Waldnaab, deren Kühlhäuser auf bis zu 150 Grad hochliefen. Das Einfallstor sind Steuerungen, die ohne Schutz am Netz hängen. Das Bundesamt für Sicherheit in der Informationstechnik rät, solche Geräte sofort vom öffentlichen Internet zu trennen.
Die Angriffsserie im Überblick
| Zeitpunkt | Wo | Was bekannt ist |
|---|---|---|
| 11./12. Oktober | Frankreich | Hunderte Supermärkte, ein Bericht nennt rund 700 Märkte |
| 13. Oktober | Deutschland | BSI fordert Betreiber kleiner Kühlanlagen auf, den Zugriff aus dem Internet zu sperren |
| Anfang November | Belgien, Schweden | Laut Installateur derselbe Mechanismus wie in Frankreich |
| Nacht zum 2. November | Reisbach, Raesfeld, Wuppertal | Märkte melden Anlagen auf bis zu 50 Grad |
| Nacht zum 2. November | Landkreis Neustadt a. d. Waldnaab | Kühlhäuser einer Metzgerei auf bis zu 150 Grad |
| Anfang November | Frankreich, Blutspendedienst | Kühlräume von minus 30 auf 110 Grad umprogrammiert, Produkte laut Dienst nicht beeinträchtigt |
Quelle: tagesschau.de; Dr. Web; dpa bei inFranken; Stand 05.11.2026. Die Zahlen für Frankreich unterscheiden sich je nach Bericht.
Wie laufen die Angriffe ab?
Die Täter schalten die Anlagen nicht einfach ab. Sie aktivieren den Abtau- oder Heizmodus. Dadurch stiegen die Temperaturen in Regalen und Truhen teils auf bis zu 50 Grad, in einer Metzgerei sogar auf bis zu 150 Grad. Die Polizei Regensburg ermittelt dort wegen Datenveränderung, Computersabotage und Sachbeschädigung. Fleisch, Milchprodukte und Tiefkühlware mussten entsorgt werden, laut Bericht kam es teils zu Schwelbränden.
Warum schlug nichts sofort Alarm? Die Regler werten das Abtauen laut einem Hintergrundbericht als regulären Wartungsbefehl und melden zunächst keinen Fehler. Dazu kommt die Uhrzeit: Die Angriffe fanden meist nachts statt, wenn niemand im Laden ist. Ein Marktbetreiber aus Raesfeld berichtet, die Einstellungen hätten keinen Alarm ausgelöst, die Ware sei unbemerkt verdorben. Beim französischen Blutspendedienst schlug dagegen eine getrennte Temperaturüberwachung rechtzeitig an. Das ist die wichtigste Lehre aus dem Fall.
Warum hängen Kühlanlagen überhaupt am Internet?
Supermärkte betreiben große Kältekreisläufe, deren Überwachung vorgeschrieben ist. Damit nicht für jede Einstellung ein Techniker kommen muss, nutzen Betreiber und Dienstleister die Fernwartung. Das spart Anfahrt und Personal, Alarme lassen sich zentral empfangen, Abtautakte aus der Ferne ändern.
Das Problem ist die Umsetzung. Viele Steuerungen wurden laut dem Bericht direkt ans Firmennetz oder sogar offen ans Internet angebunden. Ein Danfoss-Sprecher sagte dem niederländischen Sender NOS, die dort betroffenen Anlagen hätten nicht in einem geschützten Netz gehangen und noch voreingestellte Passwörter genutzt. Die schwedische Kette ICA meldete, ihre betroffenen Märkte seien außerhalb des zentralen Netzes mit dem Internet verbunden gewesen. Auch der Betreiber aus Raesfeld sah keinen Bedarf für eine eigene Cyberversicherung, weil die Gruppe die Daten zentral verwalte, doch die Kältesteuerung kann an einem eigenen Anschluss hängen, den ein Dienstleister betreut.
Was Betreiber von Kühlanlagen jetzt tun sollten
- Vom Netz trennenTrennen Sie Steuerungen vom öffentlichen Internet. Das ist die zentrale Empfehlung der Sicherheitsbehörden. Fragen Sie dafür Ihren Kältedienstleister, heute und nicht beim nächsten Wartungstermin.
- Fernwartung absichernFernzugriff nur noch über verschlüsselte Verbindungen wie VPN und mit Zwei-Faktor-Anmeldung.
- Passwörter wechselnErsetzen Sie voreingestellte Passwörter durch eigene und klären Sie, wer sie kennt.
- Eigene Temperaturmessung einrichtenEine vom Regler getrennte Überwachung mit Alarm aufs Handy schlägt auch dann an, wenn der Regler manipuliert ist.
- Software prüfenFragen Sie den Hersteller nach Updates. Ältere Geräte ohne Unterstützung gehören ausgetauscht oder abgeschottet.
- Notfallplan festlegenKlären Sie, wer nachts informiert wird und wer die Ware bewertet. Dokumentieren Sie den Schaden mit Fotos, Messwerten und Entsorgungsbelegen.
Auch außerhalb der Supermärkte: Wer noch gefährdet ist
Die Fälle zeigen, dass das Risiko nicht an der Größe hängt. Eine Metzgerei in der Oberpfalz, ein CAP-Markt in Wuppertal und ein staatlicher Blutspendedienst zählen zu den Betroffenen. Dasselbe Prinzip gilt für alle Betriebe, deren Technik sich online steuern lässt: Gastronomie, Pflegeheime, Apotheken, Labore, Hotels und Logistik mit Kühlkette. In Fachkreisen heißt dieser Bereich Betriebstechnik, im Englischen OT.
Wer nicht sicher ist, ob eigene Anlagen erreichbar sind, sollte auch Heizung, Lüftung, Zugangssysteme und Solaranlagen in die Prüfung nehmen. Das BSI empfiehlt allgemein, aus dem Internet erreichbare Steuerungen nach dem Stand der Technik abzusichern.
Welche Versicherung zahlt bei einem Kühlanlagen-Hack?
Ein Punkt für das Gespräch mit dem Versicherungsmakler. Eine Haftung des Dienstleisters oder Herstellers hängt vom Einzelfall und den Verträgen ab, dazu haben wir keine gesicherte Aussage.
| Versicherung | Typischer Umfang | Worauf zu achten ist |
|---|---|---|
| Betriebsinhalts- oder Kühlgutversicherung | meist technischer Defekt oder Stromausfall | Reine Cybervorfälle sind häufig ausgeschlossen |
| Cyberversicherung | oft Betriebsunterbrechung und IT-Wiederherstellung | Mindeststandards im Vertrag; bei Standardpasswörtern kann der Versicherer kürzen oder ablehnen |
| Keine eigene Versicherung | Schaden trägt der Betrieb | Prüfen, ob eine Gruppenpolice die Anlage wirklich erfasst |
Quelle: dpa bei inFranken; im Einzelfall gilt der eigene Vertrag
Wer steckt dahinter?
Das ist offen. Es gibt laut Bericht kein Bekennerschreiben und keine Lösegeldforderung, wie sie bei typischen Ransomware-Angriffen üblich wäre. Sicherheitsexperten diskutieren zwei Szenarien: staatlich gelenkte oder geduldete Gruppen, die die Lebensmittelversorgung testen und verunsichern wollen, oder Täter, die mit öffentlich verfügbaren Werkzeugen ausprobieren, welchen Schaden sie anrichten können. EU-Agrarkommissar Christophe Hansen sprach von einem bewussten Versuch, die Lebensmittelkette zu unterbrechen. Einen Beweis dafür nennen unsere Quellen nicht.
Sind Lebensmittel aus betroffenen Märkten gefährlich?
Eine direkte Gefahr ist nach dem Hintergrundbericht gering. Betroffene Filialen bemerkten die Temperaturen meist bei Schichtbeginn, die Ware wurde entsorgt. Hinweise, dass verdorbene Ware verkauft wurde, gibt es danach nicht. Kurzfristig kam es zu leeren Regalen und geschlossenen Frischetheken. Wer als Kunde unsicher ist, achtet wie immer auf Geruch, Verpackung und Mindesthaltbarkeit und fragt im Markt nach.
Was der Staat verlangen kann
Für die meisten Märkte gelten die neuen Pflichten aus der NIS-2-Umsetzung nicht: Das BSI-Gesetz erfasst laut Dr. Web Großhandel und industrielle Produktion, nicht den einzelnen Supermarkt. Es wird laut Bericht geprüft, ob Standards für die Gebäude- und Logistiktechnik strenger werden müssen. Auch der Cyber Resilience Act der EU wird relevant: Hersteller vernetzter Geräte müssen aktiv ausgenutzte Schwachstellen seit September melden, und unsichere Voreinstellungen sollen ab Dezember 2027 bei neuen Produkten verschwinden. Das hilft allerdings nicht gegen die alten Anlagen, die jetzt am Netz hängen.
Einordnung
Technisch ist das kein raffinierter Angriff. Er nutzt aus, dass Geräte offen im Netz stehen und alte Passwörter tragen. Genau deshalb ist er gefährlich, denn er lässt sich massenhaft wiederholen und jeder kleine Betrieb kann getroffen werden. Die wichtigste Maßnahme kostet kaum etwas: die Steuerung vom Internet nehmen. Vieles zur Serie ist noch ungesichert, gerade die Zahlen aus Frankreich und das Motiv. Diesen Beitrag aktualisieren wir, sobald Ermittler mehr mitteilen. Ein Teil der technischen Details stammt aus einem Agenturbericht und nicht direkt von Behörden.
Häufige Fragen
Was ist bei den Cyberangriffen auf Kühlanlagen passiert?
Unbekannte schalteten Kühlanlagen über das Internet in den Abtau- oder Heizmodus. Lebensmittel verdarben, Temperaturen stiegen auf bis zu 50 Grad, in einer Metzgerei auf bis zu 150 Grad. Betroffen sind Betriebe in mehreren europäischen Ländern.
Wie schütze ich meine Kühlanlage vor Hackern?
Trennen Sie die Steuerung vom öffentlichen Internet, nutzen Sie für Fernwartung VPN und Zwei-Faktor-Anmeldung und ändern Sie voreingestellte Passwörter. Eine getrennte Temperaturüberwachung mit Alarm erkennt Manipulationen früher.
Zahlt die Versicherung bei gehackten Kühlanlagen?
Das hängt vom Vertrag ab. Kühlgutversicherungen schließen Cybervorfälle häufig aus. Cyberversicherungen zahlen oft, können aber kürzen, wenn etwa Standardpasswörter genutzt wurden.
Sind Lebensmittel aus betroffenen Supermärkten gefährlich?
Eine direkte Gefahr gilt als gering. Die Märkte bemerkten die Temperaturen meist bei Schichtbeginn und entsorgten die Ware. Hinweise auf den Verkauf verdorbener Lebensmittel gibt es laut Bericht nicht.
Wer steckt hinter den Angriffen?
Das ist nicht bekannt. Es gibt weder Bekennerschreiben noch Lösegeldforderung. Experten diskutieren staatsnahe Gruppen ebenso wie Täter, die öffentlich verfügbare Werkzeuge ausprobieren.
Quellen
- tagesschau.de: Weitere Fälle von gehackten Kühlanlagen, 04.11.2026
- inFranken (dpa): Fragen und Antworten zum Hackerangriff
- Dr. Web: Angriff trifft erste Supermärkte in Deutschland, 03.11.2026
- Euronews: Cyberangriffe auf Supermarkt-Kühlanlagen, 02.11.2026
- ms-aktuell: Cyberangriff trifft Hunderte Supermärkte in Frankreich
Stand: 6. November 2026. Redaktion Premiumpresse. Dieser Beitrag wurde mit KI auf Grundlage der genannten Quellen erstellt, der Abschnitt „Einordnung“ ist eine Einschätzung der Redaktion. Er ersetzt keine Rechts- oder Finanzberatung.